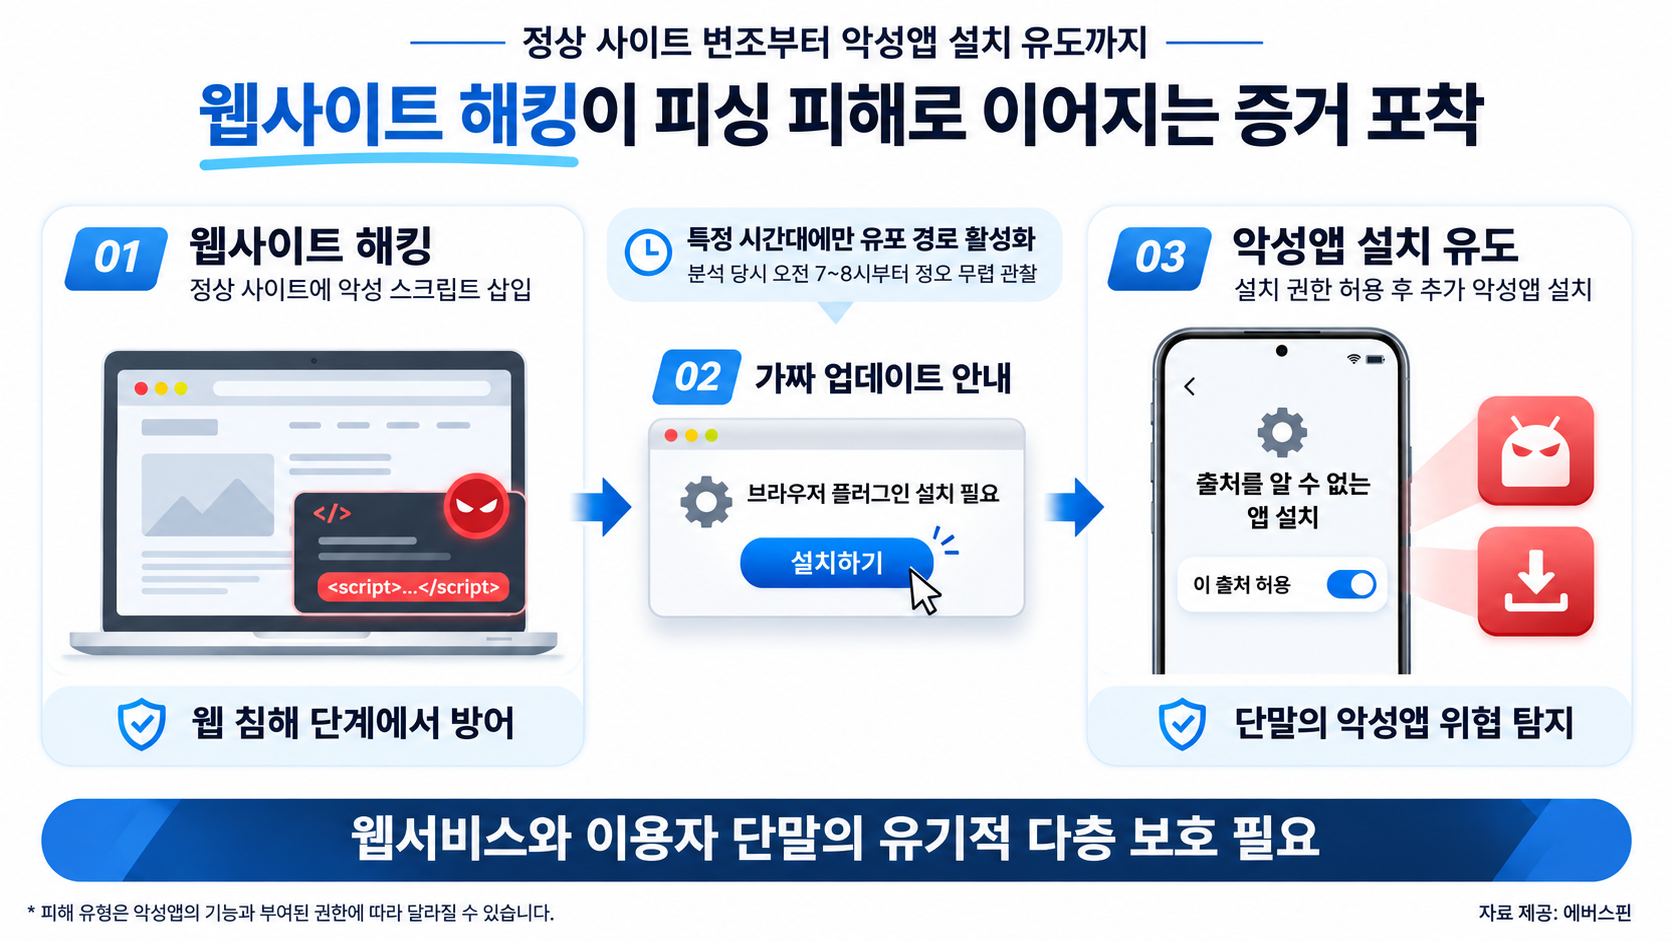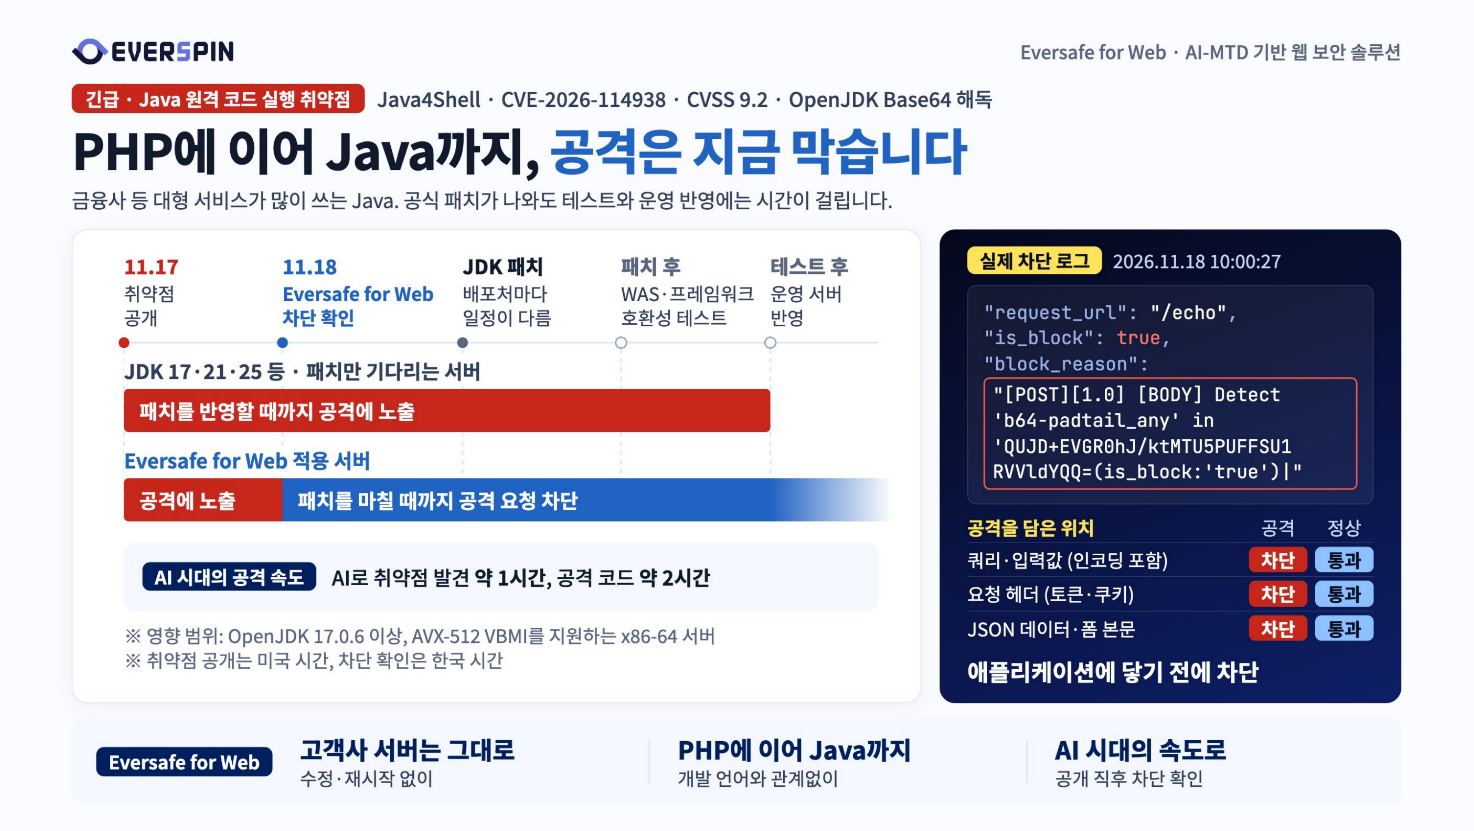

[자바 취약점 검증 이미지. 제공=에버스핀] AI 사이버보안 기업 에버스핀(대표 하영빈)은 자바(Java)실행 환경인 OpenJDK에서 발견된 치명적 취약점(CVE-2026-114938, 일명 ‘Java4Shell’)을 노린 공격 요청이 자사 웹 보안 솔루션 에버세이프 웹(Eversafe Web)의 ‘취약점 공격 대응’ 기능에서 차단되는 것을 검증했다고 18일 밝혔다. 지난달 PHP 치명적 취약점에 이어 자바 취약점까지 차단을 확인한 것이다. 이번 취약점은 x86-64 서버용 OpenJDK가 Base64 문자열을 해독하는 과정에서 발생하는 메모리 손상 취약점이다. 공격자가 특수하게 만든 문자열을 보내면 인증 없이 자바 가상머신(JVM)을 멈추게 할 수 있고, 조건에 따라 원격 코드 실행으로도 이어질 ..